
Evropský správce hesel má ruské kořeny. Kauza Passwork ukazuje, jak křehká je digitální důvěra
Španělská firma Passwork Europe se prezentuje jako evropský správce hesel pro firmy, instituce a veřejný sektor. Investigace OCCRP však upozorňuje na technické vazby na ruský sesterský produkt, společný původ kódu a nejasnou roli firmy ze Spojených arabských emirátů.
Digitální bezpečnost stojí na důvěře. U správců hesel to platí dvojnásob. Tyto nástroje nechrání okrajová data, ale přístupové údaje k systémům, účtům, databázím a interní infrastruktuře firem i veřejných institucí. Pokud se objeví pochybnosti o vlastnické struktuře, původu softwaru nebo způsobu distribuce aktualizací, nejde o reputační detail. Jde o strategické riziko.
Právě to ukazuje případ evropského správce hesel Passwork Europe S.L. Firma registrovaná ve Španělsku se prezentuje jako evropská společnost budovaná na důvěře. Podle zjištění OCCRP a partnerských redakcí však její software sdílí významné technické znaky s ruským sesterským produktem. Mezi zjištění patří společný původ kódu, synchronizované softwarové aktualizace a téměř totožná uživatelská dokumentace.
Citlivost případu zvyšuje typ zákazníků, na které se Passwork zaměřuje. Podle OCCRP software využívaly nebo měly využívat evropské veřejné instituce, univerzity a další organizace, včetně irských státních agentur či Drážďanské technické univerzity. Firma zdůrazňuje, že zákazníci mohou data ukládat na vlastních privátních serverech, a prezentuje se jako evropský produkt se značkou „Made in EU“.
Investigace však ukazuje složitější příběh. Produkt podle zjištění vznikl u dvou ruských spoluzakladatelů, kteří zůstali zapojeni do neprůhledné firmy ve Spojených arabských emirátech. Právě tato firma měla evropské společnosti dodávat softwarové aktualizace. Vlastníci emirátské společnosti nejsou veřejně známí a OCCRP nedokázala potvrdit, kdo přesně kontroluje aktualizační řetězec.
To je klíčový bod celé kauzy. V kybernetické bezpečnosti není důležitý pouze samotný software, ale také to, kdo ho vyvíjí, kdo ho aktualizuje a kdo má přístup k jeho vývojovému procesu. Aktualizace jsou jedním z nejcitlivějších míst každého softwarového produktu. Pokud je napadena aktualizační infrastruktura, může se škodlivý kód dostat do jinak důvěryhodných systémů bez toho, aby uživatelé zaznamenali běžné varovné signály.
OCCRP upozorňuje, že ruská společnost Passwork LLC používá stejné logo jako španělská firma a jako své klienty uvádí mimo jiné ruské společnosti pod západními sankcemi, včetně výrobců raket a firem napojených na kosmické technologie. Ruský Passwork je zároveň certifikován ruským úřadem FSTEC, který spadá pod ministerstvo obrany, a také FSB, ruskou domácí kontrarozvědkou.
Podle expertů oslovených OCCRP je problém v tom, že certifikace FSTEC vyžaduje detailní analýzu zdrojového kódu státem akreditovanou laboratoří. Cílem takové kontroly je mimo jiné hledání zranitelností nebo neohlášených schopností, tedy i potenciálních zadních vrátek. Komerční bezpečnostní audit má obvykle za cíl chyby najít a opravit. Kontrola napojená na stát s aktivními zpravodajskými zájmy však podle expertů představuje jinou kategorii rizika.
Je důležité dodat, že OCCRP nenašla důkaz o tom, že by evropský software obsahoval škodlivý kód, že by došlo ke kompromitaci dat nebo že by se Passwork či jeho vedení dopustili protiprávního jednání. Investigace také nedokázala potvrdit, do jaké míry evropská verze softwaru dnes odpovídá té ruské. To však samo o sobě neodstraňuje bezpečnostní otázku. U správy hesel je totiž problémem už samotná nejistota.
Generální ředitel a jediný akcionář španělské společnosti Passwork Europe S.L. Alexander Muntyan uvedl, že mezi španělskou společností a ruským protějškem neexistuje žádný vztah. Podle něj firmy nesdílejí klienty, servery, podpůrné systémy, zákaznické záznamy, administrativní přístup ani zákaznická prostředí. Připustil však, že oba produkty mají společný původ kódu, což podle něj může vysvětlovat podobné načasování aktualizací.
Muntyan rovněž odmítl závěr, že případná kontrola zdrojového kódu v rámci ruské certifikace automaticky znamená ohrožení evropského produktu. Uvedl, že samotný fakt, že zdrojový kód může být kontrolován třetími stranami, nedokazuje existenci zranitelností, zadních vrátek ani zvýšeného bezpečnostního rizika. Zároveň tvrdí, že architektura produktu je navržena tak, že data zákazníků zůstávají na jejich vlastních serverech a Passwork by je nemohl poskytnout ani v případě žádosti.
Přesto zůstává podstatná otázka transparentnosti. Passwork podle OCCRP na svém webu dříve zveřejnil instrukce pro systémy umělé inteligence, které firmu popisovaly jako společnost bez vazeb na ruské či jiné mimoevropské subjekty. Po kontaktování ze strany novinářů byly tyto instrukce z webu odstraněny.
Historie Passworku přitom ruský původ potvrzuje. Projekt začal ve městě Archangelsk, kde spoluzakladatel Andrey Pyankov v roce 2014 registroval ruskou doménu Passwork.ru. Následující den byla na stejnou fyzickou adresu registrována i evropská doména Passwork.pro. Firma se později přesunula do Finska, kde v roce 2017 vznikla Passwork Oy, částečně vlastněná ruskými spoluzakladateli a finským investorem Pekkou Viljakainenem.
Po ruské invazi na Ukrajinu v roce 2022 se evropské podnikatelské prostředí pro firmy s ruskými vazbami zásadně změnilo. Ruské kódy a vývojové týmy začaly být v západních institucích vnímány citlivěji, podobně jako v případě dřívějších bezpečnostních obav kolem softwaru Kaspersky. Následně se ruskí spoluzakladatelé zbavili podílů ve finské společnosti, vznikla firma Passwork FZ-LLC ve Spojených arabských emirátech a později ruská Passwork LLC v Archangelsku.
Španělská Passwork Europe S.L. byla registrována v roce 2024. Muntyan tvrdí, že je nezávislá a že společné prvky s ruským produktem jsou spíše administrativními pozůstatky než důkazem společného řízení. Přiznal však, že jeden ze spoluzakladatelů poskytoval omezenou produktovou podporu přes emirátskou firmu během přechodného období, které má skončit v srpnu 2026.
Čtěte také:
Turecká firma poslala sankcionované vybavení s českou stopou ruským zbrojním podnikům
Jak na moři zmizel běloruský disident
Centrální banky dál sázejí na zlato. Polsko nakupuje nejrychleji, Turecko masivně prodává
Technická zjištění však podle expertů ukazují, že oddělení evropské a ruské větve nemusí být tak hluboké, jak by očekávali zákazníci z veřejného sektoru nebo kritických institucí. Veřejně dostupné manuály evropského a ruského produktu jsou podle OCCRP prakticky totožné kromě jazyka. Obě webové stránky také uvádějí posledních šest aktualizací ve velmi podobném čase a s téměř stejnými popisy nových funkcí.
Bezpečnostní výzkumník Lukasz Olejnik označil rozdělení mezi evropskou a ruskou verzí za technicky mělké. Poukázal mimo jiné na stovky řádků téměř identického instalačního skriptu. To samo o sobě nemusí znamenat kompromitaci, ale z pohledu řízení rizik jde o signál, který by měli zákazníci prověřit.
Největší riziko se netýká nutně minulosti, ale budoucnosti. Pokud má evropská verze softwaru společný původ kódu s ruským produktem a pokud aktualizace přicházely nebo přicházejí přes neprůhlednou firmu mimo EU, zákazníci by měli přesně vědět, jak je update pipeline chráněna, kdo ji kontroluje a jaké externí subjekty mají k vývoji přístup. U správce hesel je to otázka strategické bezpečnosti, nikoli pouze technické správy dodavatele.
Německý bezpečnostní expert Donald Ortmann upozornil, že kompromitovaný aktualizační mechanismus patří k nejelegantnějším a nejobtížněji detekovatelným útokům. Připomněl také případ SolarWinds, při němž se škodlivý kód dostal ke klientům přes legitimní aktualizace. Tento typ útoku je nebezpečný právě tím, že zneužívá důvěru v dodavatele.
Kauza je důležitá i pro Evropu jako celek. Ukazuje, že pojem „evropská firma“ nemusí stačit. U kritického softwaru bude stále důležitější znát skutečné vlastníky, historii vývoje, právní jurisdikce zapojených subjektů, místo provozu infrastruktury i proces schvalování aktualizací. Formální registrace v EU nemusí být dostatečná, pokud klíčové části vývoje, práv nebo aktualizačního řetězce vedou přes neprůhledné struktury mimo Unii.
Reakce evropských zákazníků naznačují, že mnozí o ruském původu nebo souvisejících certifikacích nevěděli. OCCRP kontaktovala zhruba třicet klientů a více než desítka potvrdila, že některá část jejich organizace Passwork používá. Většina z nich si podle zjištění nebyla vědoma ruské historie produktu ani certifikace ruské verze ze strany FSB a FSTEC.
To je pro veřejné instituce i firmy zásadní ponaučení. Kybernetická bezpečnost se nedá redukovat na technické parametry produktu. Stejně důležitá je dodavatelská transparentnost. Kdo produkt vyvinul? Kdo má práva ke kódu? Kdo zajišťuje aktualizace? Jaké jurisdikce mohou vyvíjet tlak na osoby spojené s vývojem? A jak rychle dokáže organizace reagovat, pokud se objeví nová geopolitická nebo bezpečnostní rizika?
Bývalý softwarový vývojář Bert Hubert, který působil v poradním orgánu nizozemských zpravodajských služeb, shrnul jádro problému jednoduše: u správce hesel nelze oddělit důvěru v software od důvěry v dodavatele. Pokud zákazník nevěří dodavateli, nemůže jednoduše tvrdit, že věří samotnému softwaru.
Případ Passwork proto není pouze příběhem jedné firmy s komplikovanou historií. Je to širší varování pro evropský trh. V době geopolitického napětí, sankcí a rostoucích kybernetických hrozeb bude důvěra v digitální dodavatelský řetězec jedním z klíčových témat ekonomické bezpečnosti.
Firmy i veřejné instituce budou muset přehodnotit, jak posuzují dodavatele kritického softwaru. Nestačí, že produkt funguje, je levný nebo má evropskou obchodní adresu. U nástrojů, které spravují přístupy k digitálním systémům, musí být standardem hlubší prověrka vlastnických vztahů, vývojové historie, aktualizačních mechanismů a jurisdikčních rizik.
Evropa chce budovat digitální suverenitu. Ta však nezačíná u velkých politických prohlášení, ale u praktických rozhodnutí o tom, komu svěřujeme klíče k vlastní infrastruktuře.
Celý článek na OCCRP
Lem edit, Biztweet
Platforma Independence sleduje hrozby nezávislosti a demokracie v zemích V4 a Pobaltí
Pokud považujete texty projektu Independence za přínosné, staňte se patronem projektu, nebo nás podpořte na herohero.co
Byznys Biztweet Byznys
- 5 Kreditů
- Přístup k exkluzivnímu obsahu
- Objednávka služeb
Standard Biztweet Standard
- 1 Kredit
- Přístup k exkluzivnímu obsahu
Můj stát, moje firma aneb Z Babiše Burešem Biztweet Můj stát, moje firma aneb Z Babiše Burešem
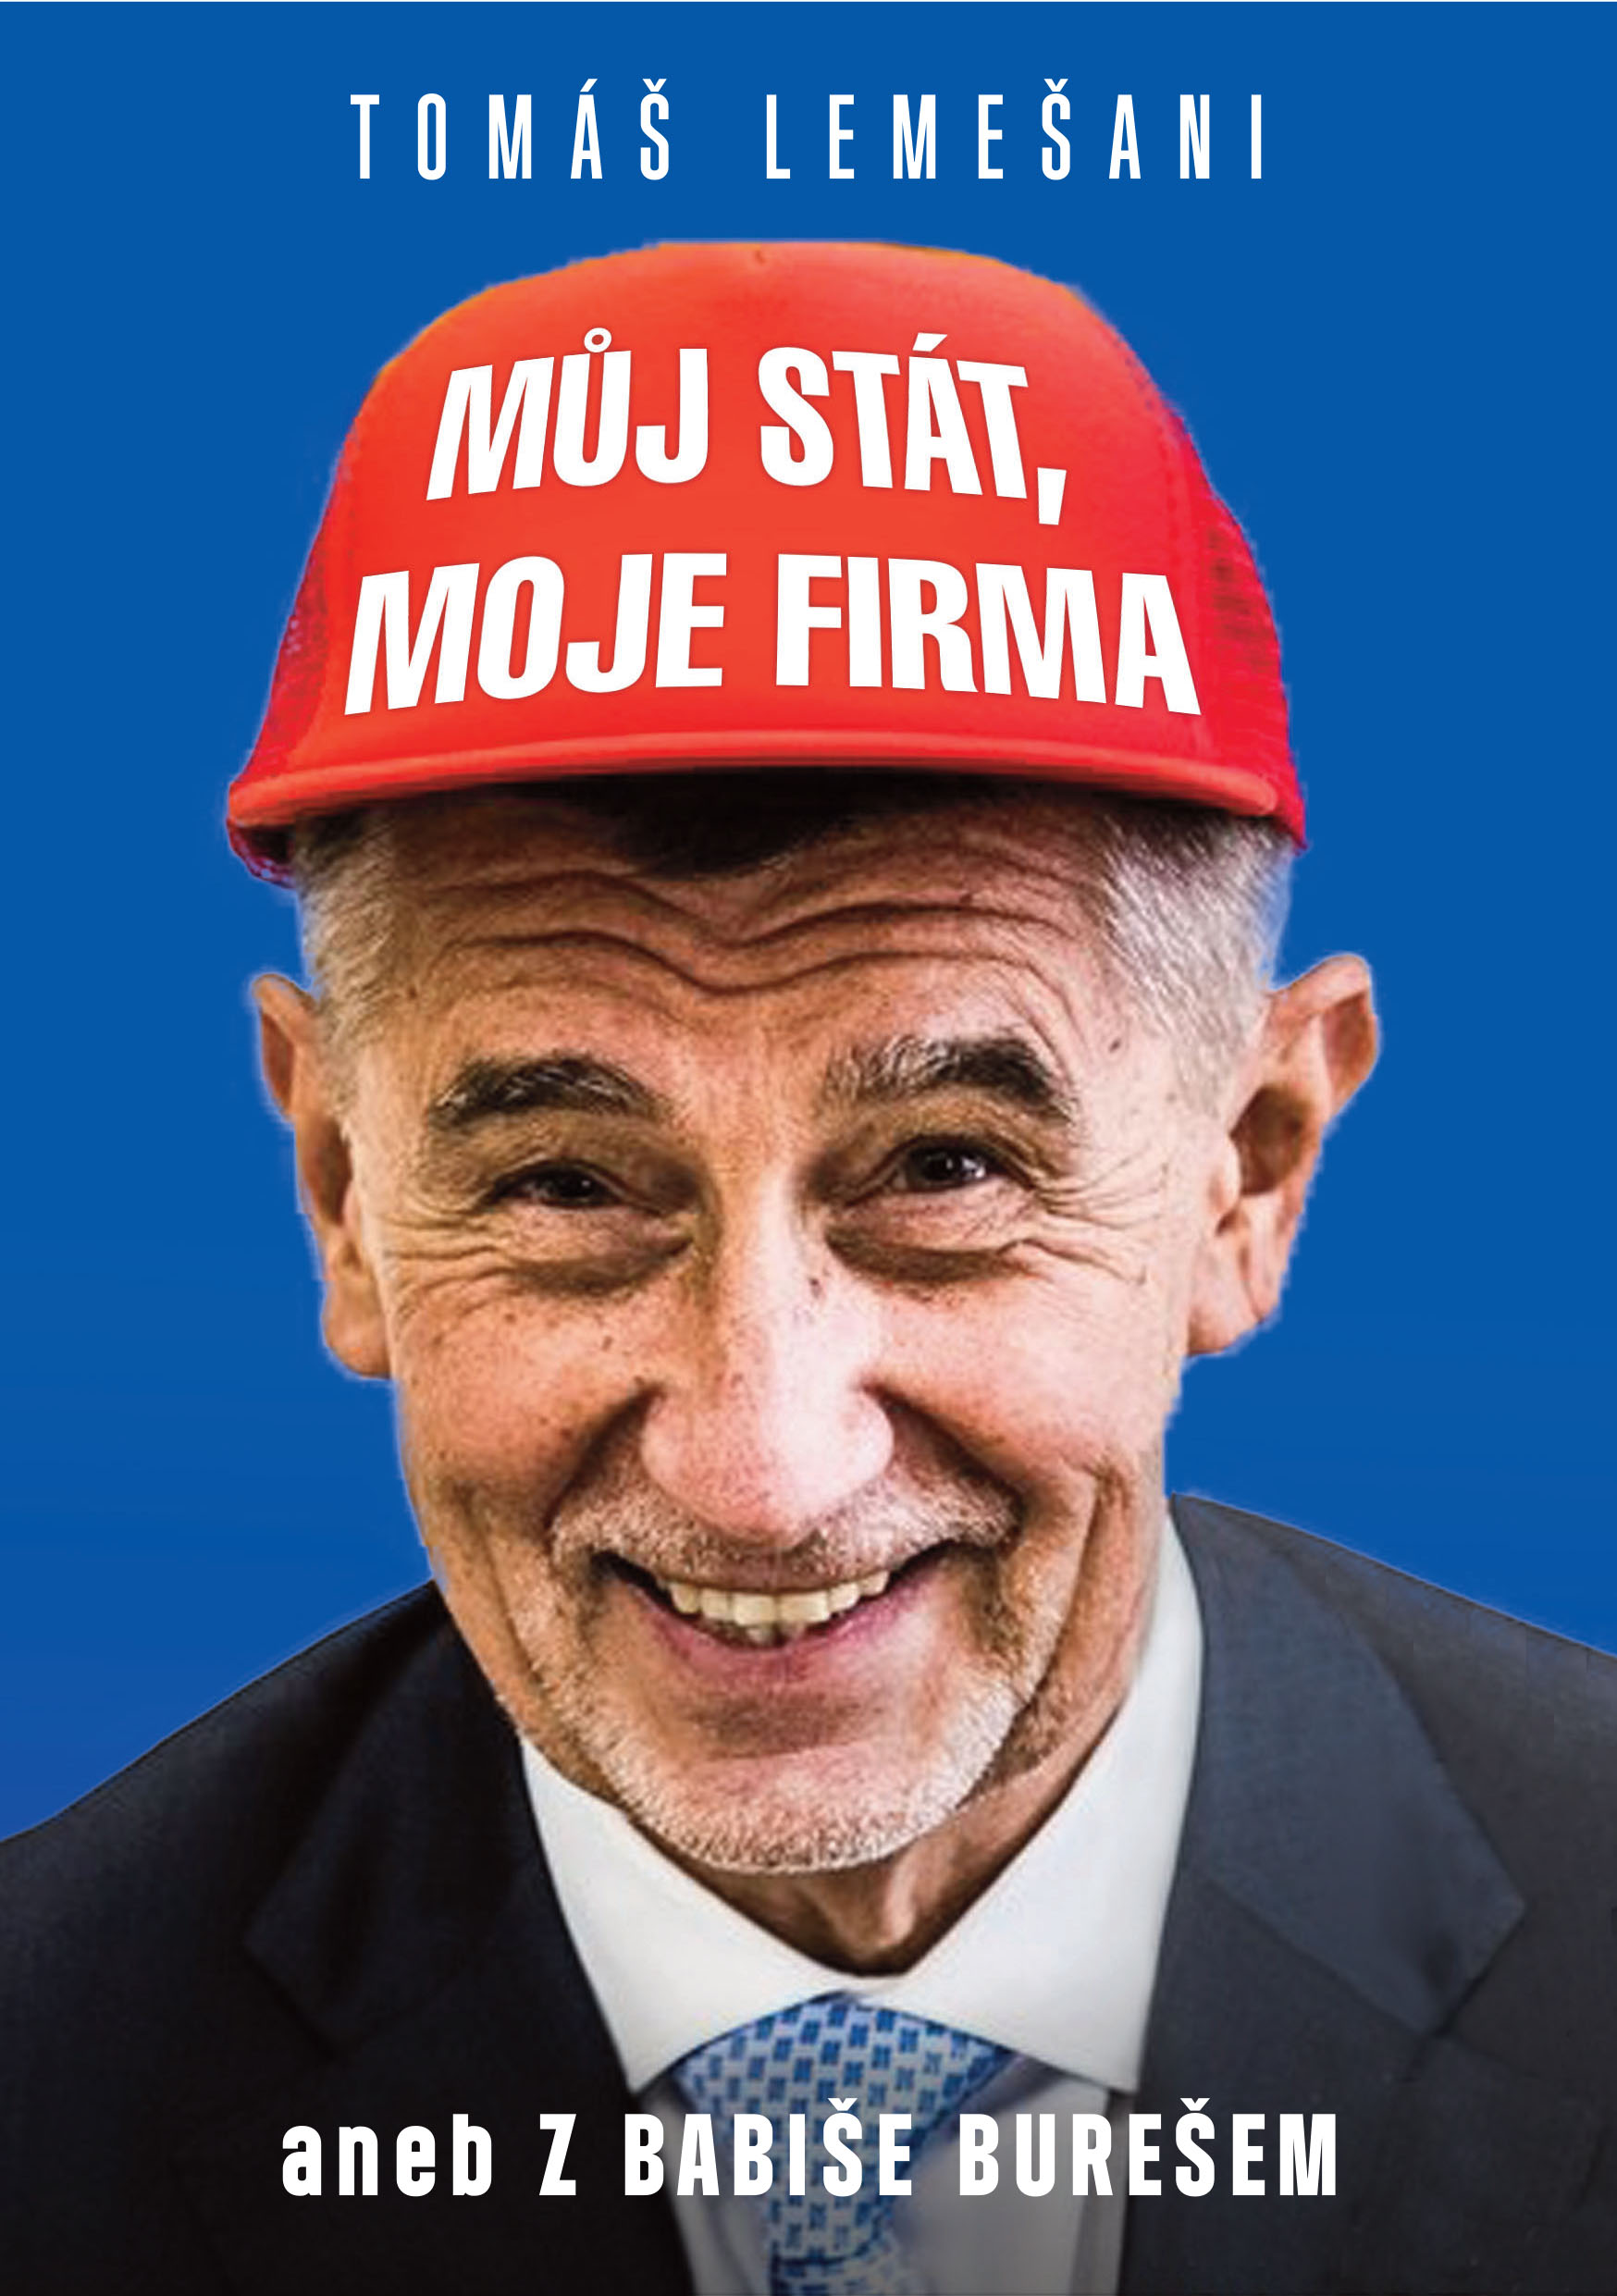
Oblíbené motto „řídit stát jako firmu“, které do české politiky přinesl fenomén Andreje Babiše, definuje změny, jimiž česká společnost prošla mezi lety 2013–2021. Populismus kombinován s politikou nenávisti přinesl na pozadí ekonomické konjunktury Andreji Babišovi nebývalou popularitu. Společnost zas nebývale rozdělil a přinesl řadu nevratných změn. Titul Můj stát, moje firma odhaluje skutečnou výši dotací, které pobírají firmy, jejichž konečným uživatelem výhod je Andrej Babiš, jejich neobvyklý úspěch v získávání veřejných zakázek či to, jak podnikatelské impérium oligarchy po jeho vstupu do politiky vzkvétalo. Kniha se věnuje také otázce konfliktu zájmů a stavu, kdy veřejné peníze slouží zájmům velkopodnikatelů. Osobitě sleduje zneužívání politicky získaných pravomocí či pokřivení konkurenčního boje a trhu jako takového. Každému čtenáři také lidsky vysvětlí, jak na tento stav doplácí život běžného občana. Pokud je náhod příliš mnoho, nejde o náhodu. A tou, zdá se, nebyl ani průnik oligarchy Babiše do české politiky. Ideálním načasováním dosáhl toho, co se žádnému jinému velkopodnikateli nepodařilo. Česko řídil jako firmu. Svou firmu.
Podpořte Biztweet Biztweet Podpořte Biztweet
Líbí se Vám skutečně odborná a skutečně nezávislá tvorba Biztweetu? Na nezávislost se nehráme, nemáme skryté sponzory, majitele, ani dárce, kteří si kupují naši vstřícnost.
Podporu v hodnotě 1000 CZK můžete provést v našem eshopu. Pokud chcete darovat více, stačí produkt Podpořte Biztweet naklikat v košíku opakovaně.
JURIJ FELŠTINSKIJ, MICHAIL STANČEV, TOMÁŠ LEMEŠANI: UKRAJINA V PLAMENECH Biztweet JURIJ FELŠTINSKIJ, MICHAIL STANČEV, TOMÁŠ LEMEŠANI: UKRAJINA V PLAMENECH
Autoři této publikace zmapovali v rozsahu a hloubce, kterou snese pozornost každého člověka, nezávisle od jeho předešlých znalostí o historii, komplikovanou chronologii ukrajinského národa.
https://biztweet.cz/article/5369-jurij-felstinskij-michail-stancev-tomas-lemesani-ukrajina-v-plamenech
Rusko v plamenech Biztweet Rusko v plamenech
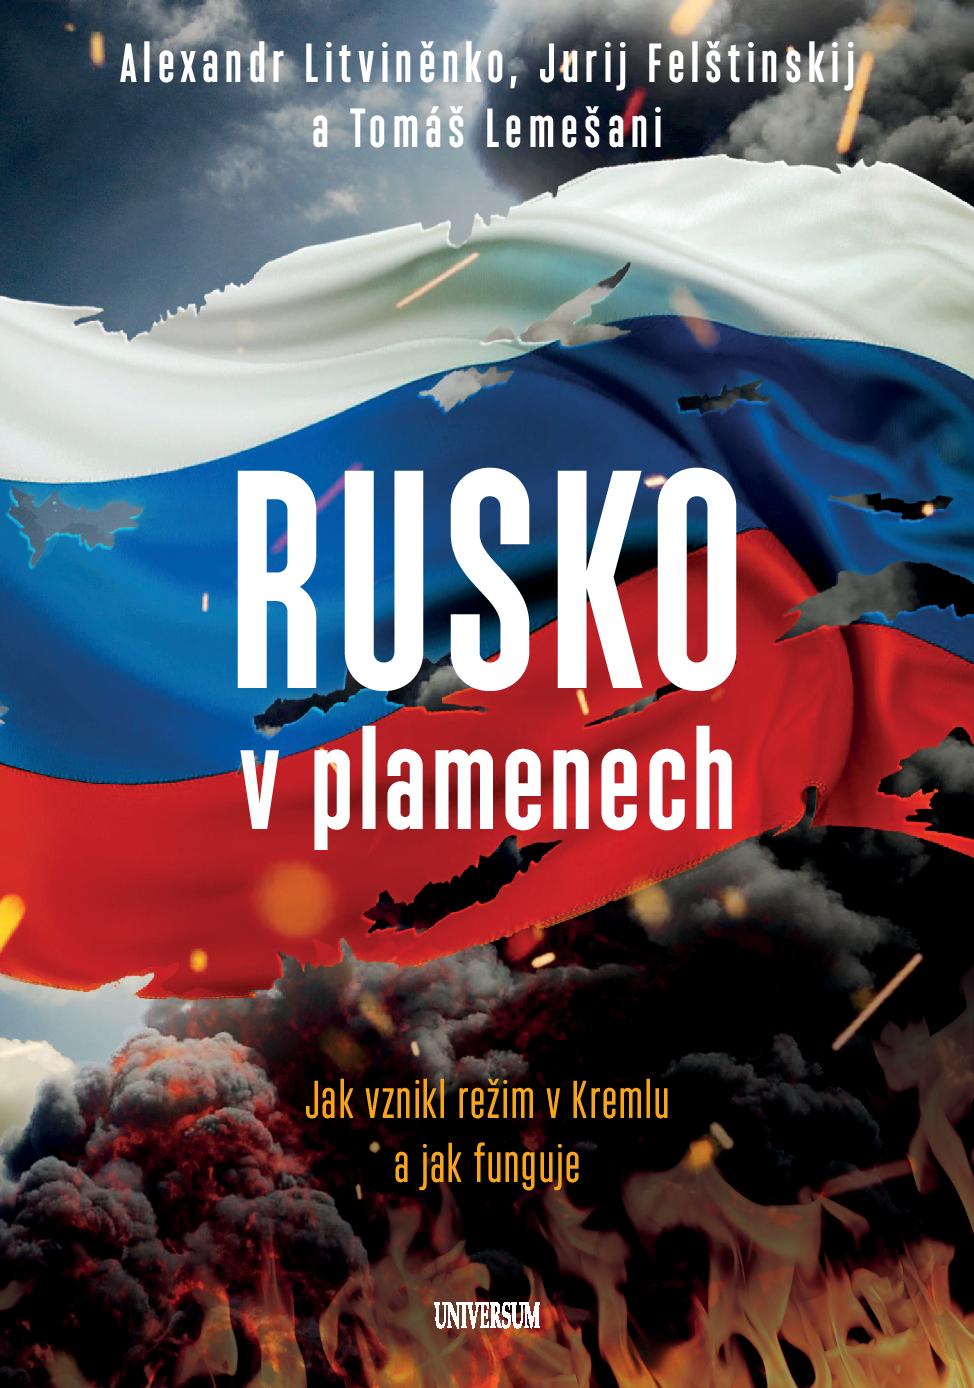
Kniha sleduje mimořádný příběh stojící za falešnými islamistickými útoky na Moskvu, které spustily ruskou invazi do Čečenska. Na základě série oficiálních prohlášení a znalostí Alexandra Litviněnka tato výjimečná kniha ukazuje, že k útokům islamistů vůbec nedošlo. Šlo o akci naplánovanou tajnou službou FSB s cílem dosadit Vladimira Putina na post prezidenta. Kniha také popisuje transformaci bývalé KGB v síť nových tajných služeb a způsob, jak tyto služby stvořily autoritativní režim v Rusku.

Golden Biztweet Golden
- 10 Kreditů
- Přístup k exkluzivnímu obsahu
- Objednávka služeb